

Beveiligingsincidenten zijn het nieuwe normaal
Oktober is Cybersecuritymaand. Een goed moment om stil te staan bij digitale veiligheid. Niet omdat cybercriminaliteit alleen deze maand aandacht verdient, maar omdat beveiligingsincidenten inmiddels bij de dagelijkse realiteit van vrijwel iedere organisatie horen.
Een paar jaar geleden was een beveiligingsincident nog iets uitzonderlijks. Er werd over gepraat, er kwam een rapport en daarna ging iedereen weer aan het werk. Inmiddels komt er bij bijna iedere organisatie regelmatig iets voorbij. Een nepfactuur die nauwelijks van echt te onderscheiden is. Een inlogpoging vanuit een land waar niemand van jullie ooit is geweest. Of een collega die op een link klikt en het gelukkig direct meldt.
Niemand heeft jullie persoonlijk uitgekozen
Veel ondernemers denken nog steeds dat hun organisatie te klein is om interessant te zijn voor cybercriminelen. Maar meestal zit er helemaal niemand achter een scherm die bewust jullie bedrijf heeft uitgekozen.
Aanvallen worden grotendeels geautomatiseerd uitgevoerd. Systemen versturen miljoenen e-mails, proberen gelekte wachtwoorden uit en wachten af waar ze binnenkomen. Daarbij maakt het weinig uit of een organisatie tien, honderd of duizend medewerkers heeft. Zodra ergens een opening ontstaat, wordt die benut.
Technisch zijn veel incidenten dan ook niet bijzonder ingewikkeld. Iemand gebruikt een wachtwoord dat ooit bij een andere dienst is uitgelekt en hier toevallig nog werkt. Of een aanvaller leest een tijdje mee in een mailbox en verstuurt op precies het juiste moment een geloofwaardig betaalverzoek. Daar is geen spectaculaire hack voor nodig. Het bericht hoeft alleen maar overtuigend genoeg te zijn om niet op te vallen tussen de rest van de mail.
Wat ZeroPlex op de achtergrond doet
Gelukkig krijgen medewerkers het grootste deel van deze pogingen nooit te zien. Meervoudige authenticatie, actuele updates, back-ups en monitoring op verdachte aanmeldingen doen continu hun werk. Op de achtergrond houden wij digitale omgevingen in de gaten en grijpen we in wanneer we afwijkend gedrag signaleren.
Maar techniek kan niet alles tegenhouden. Zeker niet wanneer een bericht afkomstig lijkt te zijn van een bekende afzender, inhoudelijk klopt en precies op het juiste moment binnenkomt.
Daarom begint bijna ieder beveiligingsincident dat wij zien uiteindelijk bij een menselijke handeling. Niet omdat iemand onoplettend of onverstandig is, maar omdat cybercriminelen steeds beter begrijpen hoe organisaties werken en hoe mensen reageren op tijdsdruk, vertrouwen en routine.
Vertrouw op het gevoel dat iets niet klopt
Juist daar kun je zelf het verschil maken. Je hoeft geen cybersecurityspecialist te worden of ieder technisch risico te begrijpen. Het begint met het herkennen van kleine signalen.
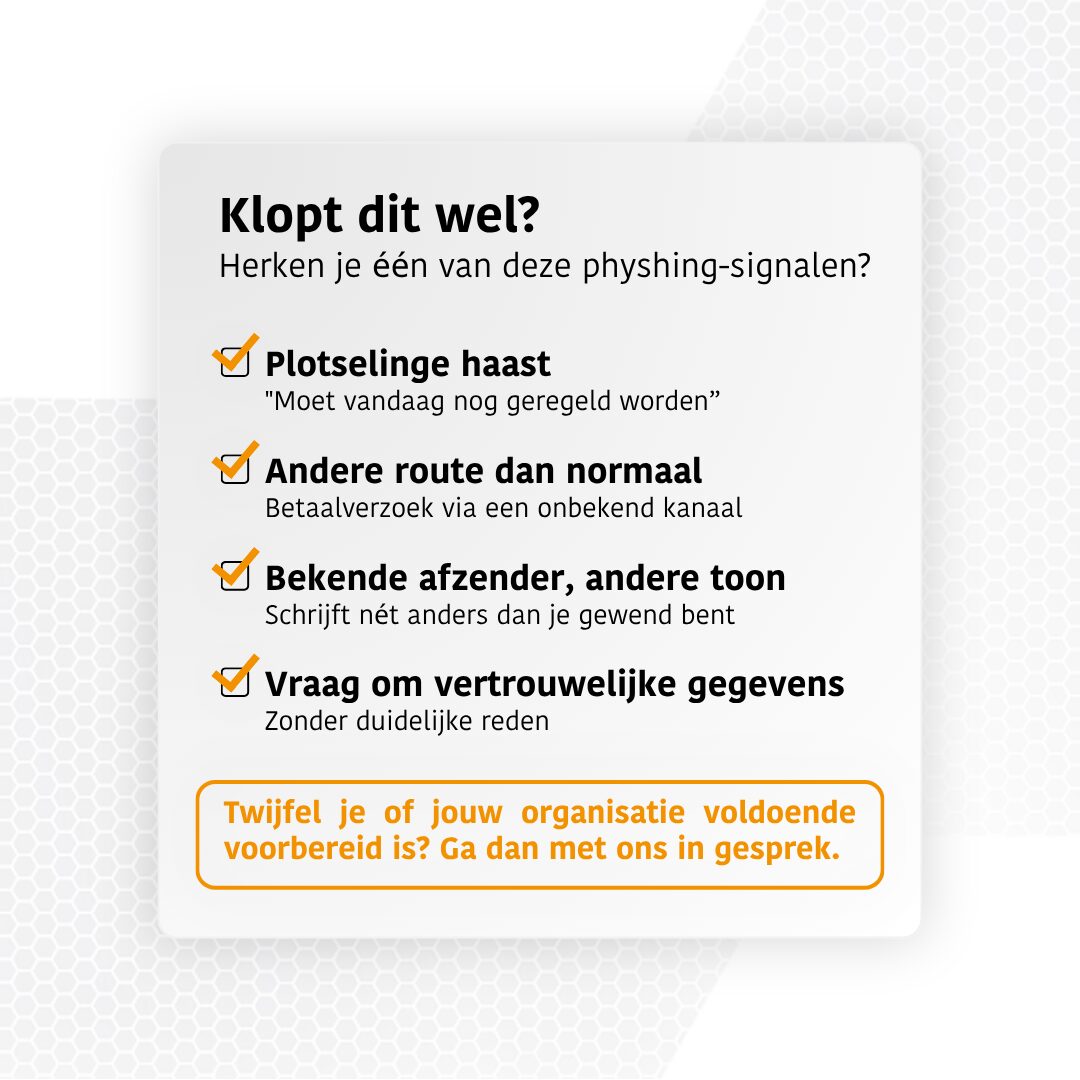
Iemand heeft plotseling veel haast. Een betaalverzoek komt via een andere route dan normaal. Een bekende afzender schrijft nét anders dan je gewend bent. Of je wordt gevraagd om vertrouwelijke gegevens te delen zonder dat daar een duidelijke reden voor is.
Neem dat gevoel serieus. Controleer het verzoek via een andere route, bel de afzender of leg het bericht voor aan de ServiceDesk. Die vijf minuten extra kunnen voorkomen dat een klein moment uitgroeit tot een groot bedrijfsrisico.
Toch geklikt? Meld het meteen
Heb je toch op een link geklikt, gegevens ingevuld of twijfel je achteraf over een bericht? Bel dan direct de ServiceDesk. Hoe sneller wij weten wat er is gebeurd, hoe eerder we kunnen ingrijpen en hoe kleiner de mogelijke schade blijft.
Dat kan het verschil betekenen tussen een incident dat binnen een halve dag is opgelost en een verstoring waar een organisatie nog een week mee bezig is. Een loos alarm vinden we daarom helemaal niet erg. En niemand wordt erop aangekeken omdat hij of zij iets heeft gemeld. Juist snel melden laat zien dat medewerkers alert en verantwoordelijk handelen.
Cybersecurity is een gezamenlijke verantwoordelijkheid
Elk beveiligingsincident voorkomen lukt niemand. Daarvoor ontwikkelen digitale dreigingen zich te snel. Maar hoe groot de gevolgen worden, daar hebben we samen wél veel invloed op.
Cybersecurity gaat daarom niet alleen over firewalls, software en sterke wachtwoorden. Het gaat over voorbereid zijn, afwijkingen herkennen en weten wie de regie neemt zodra er iets gebeurt.
Gebruik deze Cybersecuritymaand daarom niet alleen om medewerkers bewuster te maken, maar ook om kritisch naar je organisatie te kijken. Weten jouw mensen waar ze op moeten letten? Durven ze twijfel direct te melden? En is duidelijk wat er gebeurt wanneer je bedrijf digitaal wordt geraakt?
Twijfel je of jouw organisatie voldoende voorbereid is? Ga dan met ons in gesprek. Samen brengen we in kaart waar de risico’s zitten en welke stappen nodig zijn om jouw organisatie digitaal weerbaarder te maken.
Gerelateerde nieuwsberichten
Hans aan het woord: “De kracht zit in techniek én samenwerking”
Bij ZeroPlex kennen we onze klanten door en door. Maar kennen onze klanten ons ook? Tijd om elkaar beter
Hoeveel waardevolle klantinformatie gaat er dagelijks verloren?
Telefoongesprekken zijn nog altijd één van de belangrijkste contactmomenten met klanten. Tijdens een telefoongesprek word er ontzettend
Schaduw-AI: het nieuwe datalekrisico binnen organisaties
AI (Artificial Intelligence) is niet meer weg te denken uit de moderne werkplek. Medewerkers gebruiken AI om teksten te